Digitale Souveränität in der Praxis
Inhaltsverzeichnis zum Aufklappen
Die drei Ebenen digitaler Souveränität
Open Source sichert das Recht zum Wechsel
Warum reicht das Recht zum Wechsel allein nicht?
Lock-in mit KI-Ablaufdatum
Wem nützt was, und warum?
Woran erkennen Sie, dass Ihre Organisation wechselfähig ist?
Fazit: Wechselfähigkeit lässt sich vorbereiten
Warum Wechselfähigkeit wichtiger ist als Unabhängigkeit
Im Februar 2025 verhängten die USA Sanktionen gegen Karim Khan, den Chefankläger des Internationalen Strafgerichtshofs in Den Haag. Wenig später funktionierte seine Microsoft-E-Mail-Adresse nicht mehr. Laut Mitarbeitenden des Gerichtshofs wich er auf den Schweizer Anbieter Proton Mail aus.[1] Microsoft bestreitet, seine Dienste für den Gerichtshof eingestellt zu haben. Im Februar 2026 ließ das Unternehmen allerdings die Aussage eines eigenen Managers vor dem britischen Parlament korrigieren. Demnach habe der Gerichtshof die Abschaltung allein beschlossen.[2] Wer den Schalter umgelegt hat, bleibt offen. Unstrittig ist jedoch, dass das Postfach des Chefanklägers auf einer Infrastruktur lief, über die der Gerichtshof nicht allein bestimmte.
Die wenigsten Organisationen geraten zwischen Washington und Den Haag. Die Frage hinter dem Fall betrifft trotzdem alle: Was geschieht, wenn ein Dienst, auf dem der eigene Betrieb ruht, morgen ausfällt oder nur noch zu neuen Bedingungen läuft? Khan konnte wechseln, weil ein Postfach schnell umgezogen ist. Bei einer Datenplattform, einem ERP-System oder eingespielten KI-Workflows dauert derselbe Schritt nach meiner Erfahrung Monate.
Wer Software in der Cloud eines fremden Anbieters betreibt, wohnt zur Miete, meist sehr bequem. In einer Mietwohnung braucht der Vermieter für den Zutritt einen Anlass. In der Cloud gehört sein Schlüssel zum Betrieb, denn ohne ihn könnte der Anbieter nichts warten, sichern oder aktualisieren. Wer den Anbieter zwingen kann, die Tür aufzuschließen, hängt vom Recht ab, dem er unterliegt. Ausziehen können Mieter, sobald Vertrag und Exportwege es zulassen. Ob der Umzug gelingt, entscheidet sich lange vor dem Auszug: bei der Frage, ob man weiß, was in der Wohnung steht, und ob man schon eine zweite besichtigt hat.
- Digitale Souveränität hat drei Ebenen: den Standort der Daten, den Rechtsraum des Anbieters und die Fähigkeit, einen Dienst im Ernstfall zu ersetzen.
- In Deutschland beziehen 71 % der Unternehmen Cloud-Dienste aus den USA, gewünscht ist das von 8 %. In Österreich sehen sich 77 % der Unternehmen digital abhängig, Maßnahmen umgesetzt haben 12 %.
- Open Source sichert das Recht zum Wechsel. Ob er gelingt, hängt an Personal, Hosting und der Pflege der Komponenten.
- KI-Modelle haben ein Ablaufdatum, das der Anbieter festlegt: Die GPT-5-Version vom August 2025 schaltet OpenAI nach rund 16 Monaten ab.
- Wechselfähigkeit kostet Aufwand, deshalb entscheidet der Anwendungsfall: Sensible Daten gehören unter eigene Kontrolle, für vieles andere passen Cloud und die stärksten Modelle, solange sie austauschbar bleiben.
Wie abhängig sind Organisationen im DACH-Raum?
Im europäischen Markt für Cloud-Infrastrukturdienste halten Amazon, Microsoft und Google zusammen 70 %. Europäische Anbieter kommen seit 2022 konstant auf rund 15 %.[3]
In Deutschland beziehen laut Bitkom Cloud Report 2026 71 % der Unternehmen ab 20 Beschäftigten Cloud-Angebote aus den USA, bevorzugen würden das nur 8 %. 64 % der Cloud-nutzenden Unternehmen fühlen sich durch die Politik der US-Regierung gezwungen, ihre Cloud-Strategie zu überdenken. Ein Jahr zuvor waren es 50 %.[4]
In Österreich sehen sich laut A1 Business Studie 2026 77 % der Unternehmen stark oder eher abhängig von digitalen Technologien, entsprechende Maßnahmen umgesetzt haben 12 %.[5] Die Abhängigkeit reicht bis in Bereiche, die kaum jemand als IT-Frage wahrnimmt: Laut Oesterreichischer Nationalbank laufen 80 % der heimischen Kartenzahlungen über Mastercard und 18 % über Visa, zusammen also 98 % über zwei US-Konzerne.[6]
Vergleichbare Unternehmenszahlen für die Schweiz habe ich nicht gefunden. Der Bundesrat hat digitale Souveränität im Dezember 2025 zu einem von drei Fokusthemen der Strategie Digitale Schweiz 2026 bestimmt: „Die Bundesverwaltung soll ihre digitale Souveränität und ihre Resilienz für den Krisenfall gezielt erhöhen.“[7]
Die drei Ebenen digitaler Souveränität
Jon „maddog“ Hall, Präsident von Linux International, prüft jede Cloud mit drei Fragen: „Under whose laws? Under whose ownership? What is their supply chain?“[8] Für den Alltag einer Organisation ergänze ich sie um die Frage, die am häufigsten fehlt: Können wir wechseln? Daraus ergeben sich drei Ebenen:
Ebene 1: Standort und Compliance. Wo werden die Daten verarbeitet, ist das dokumentiert und DSGVO-konform? Diese Ebene lässt sich vertraglich prüfen, und sie wird in fast jeder Ausschreibung abgefragt.
Ebene 2: Rechtsraum und Kontrolle. Wer verwaltet die Systeme, und welchem Recht unterliegt dieser Anbieter? Der US CLOUD Act von 2018 verpflichtet US-Anbieter, auf Anordnung Daten herauszugeben, die sie besitzen oder kontrollieren, unabhängig vom Speicherort.[9] Das gilt für ein Rechenzentrum in Frankfurt, Wien oder Zürich gleichermaßen. Im Juni 2025 fragte der französische Senat Anton Carniaux, Direktor für öffentliche und rechtliche Angelegenheiten bei Microsoft France, ob er garantieren könne, dass Daten französischer Bürger ohne Zustimmung Frankreichs nicht an US-Behörden gehen. Seine Antwort (übersetzt): „Nein, das kann ich nicht garantieren.“ Er ergänzte, dies sei bisher nie vorgekommen.[10] Diese beiden ersten Ebenen habe ich an anderer Stelle ausführlich beschrieben.[11]
Ebene 3: Wechselfähigkeit. Kann die Organisation einen Dienst im Ernstfall ersetzen? Lassen sich Daten vollständig exportieren, gibt es eine geprüfte Alternative, und ist das Wissen vorhanden, um umzuziehen?
Nach meiner Beobachtung wird die dritte Ebene am seltensten geprüft, obwohl eine Organisation sie am stärksten selbst in der Hand hat. Standort und Rechtsraum wählt sie mit dem Anbieter. Ihre eigene Vorbereitung kann sie jederzeit verbessern.
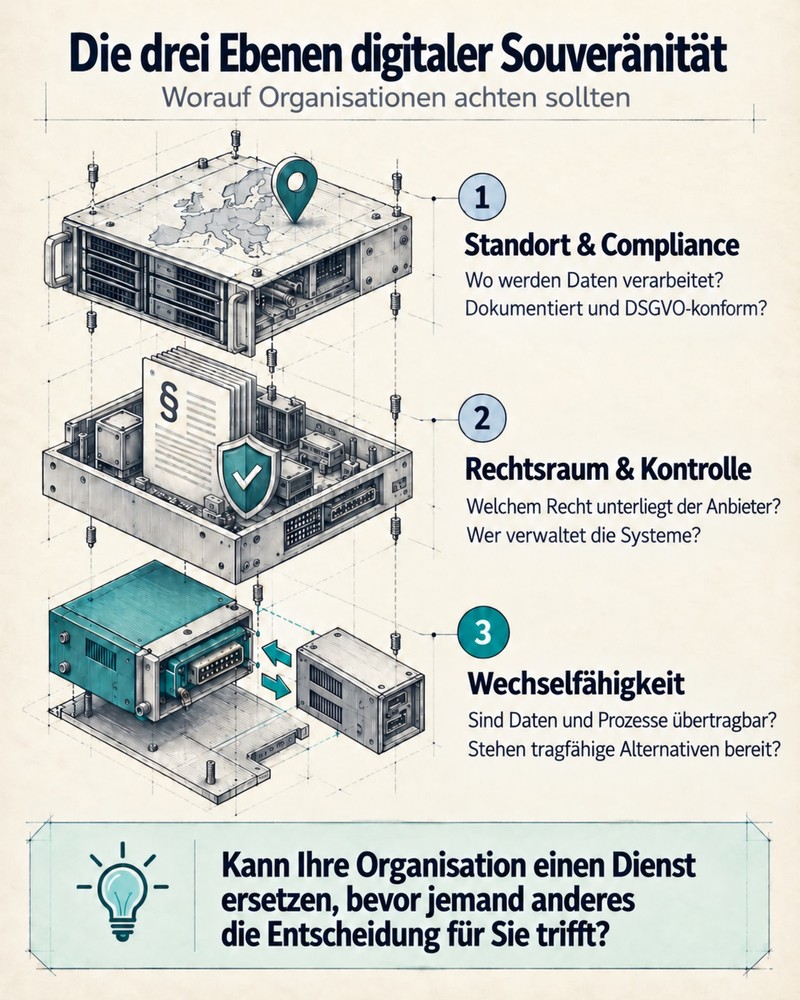
Abbildung: Die drei Ebenen digitaler Souveränität
Open Source sichert das Recht zum Wechsel
Offener Code steckt in fast jeder modernen Software. Die EU-Kommission schätzt seinen Anteil am gesamten Code der Digitalwirtschaft auf 70 bis 90 %.[12] Eine Studie der Harvard Business School kommt zu dem Schluss, dass Unternehmen ohne Open Source 3,5-mal so viel für Software ausgeben müssten.[13]
Für die Souveränität zählt vor allem eine Eigenschaft: Offene Lizenzen erlauben, Software selbst zu betreiben, anzupassen und bei einem anderen Dienstleister weiterzuführen. Sie geben einer Organisation das Recht, mitsamt ihrer Einrichtung umzuziehen. Wie das im Ernstfall aussieht, hat 2023 der Fall Terraform gezeigt. Als HashiCorp die Lizenz seines verbreiteten Infrastruktur-Werkzeugs einschränkte, führte die Community den Code unter dem Namen OpenTofu bei der Linux Foundation weiter.[14] Wer das Werkzeug einsetzte, konnte bei den offenen Bedingungen bleiben.
In Deutschland nutzen laut Bitkom Open Source Monitor 2025 bereits 73 % der Unternehmen Open-Source-Software, ebenso viele sehen darin ein Mittel zur Stärkung der digitalen Souveränität.[15] Öffentliche Einrichtungen in allen drei Ländern gehen voran:
- Deutschland: Schleswig-Holstein hat seine E-Mail-Infrastruktur von Microsoft Exchange auf Open-Source-Lösungen umgestellt und nutzt außerhalb der Steuerverwaltung weitgehend LibreOffice. Laut Landesregierung spart das Land dadurch mehr als 15 Millionen Euro an Lizenzkosten, bei einmaligen Investitionen von 9 Millionen Euro im Jahr 2026.[16] Die Open-Source-Arbeitsplatzsuite openDesk kam im August 2025 auf rund 70.000 Nutzende.[17]
- Österreich: Das Bundesheer hat rund 16.000 Rechner auf LibreOffice umgestellt. Um Lizenzkosten sei es dabei nie gegangen, oberste Priorität habe die digitale Souveränität gehabt.[18]
- Schweiz: Seit 1. Januar 2024 legt die zentrale Bundesverwaltung nach Art. 9 EMBAG den Quellcode selbst entwickelter Software offen, sofern Rechte Dritter oder Sicherheitsgründe nicht entgegenstehen.[19]
Auf EU-Ebene hat die Kommission im Juni 2026 eine neue Open-Source-Strategie beschlossen, die offene Standards in der öffentlichen Beschaffung fördern soll, um Lock-in zu vermeiden.[20]
Warum reicht das Recht zum Wechsel allein nicht?
Offene Lizenzen erlauben den Umzug. Die Fähigkeit dazu muss eine Organisation selbst aufbauen, und dabei begegnen mir drei Hürden immer wieder.
1. Personal: Im Bitkom Open Source Monitor ist fehlendes Fachpersonal die am häufigsten genannte Hürde. In Österreich haben nur 14 % der Unternehmen mit 10 bis 49 Beschäftigten überhaupt IKT-Fachkräfte angestellt, bei 50 bis 249 Beschäftigten sind es 44 %. Zwei von drei Unternehmen, die IKT-Fachkräfte rekrutiert haben, hatten Schwierigkeiten bei der Besetzung.[21] Wer niemanden hat, der ein offenes System betreiben kann, hängt am Dienstleister, der es für ihn betreibt. Die Abhängigkeit wandert dann vom Softwarehersteller zum Partner.
2. Hosting: Offener Code ändert nichts am Rechtsraum dessen, der ihn betreibt. Der französische KI-Anbieter Mistral veröffentlicht mehrere aktuelle Modelle mit offenen Gewichten unter der Apache-2.0-Lizenz.[22] Im Juli 2026 haben Microsoft und Mistral ihre Partnerschaft ausgeweitet, Mistral Medium 3.5 ist seither auch in Microsoft Copilot Studio verfügbar.[23] Kritiker weisen darauf hin, dass Mistral-Modelle auf Azure dem US CLOUD Act unterliegen.[24] Ein Modell mit offenen Gewichten kann im eigenen Rechenzentrum laufen oder in einer US-Cloud. Über die Souveränität entscheidet in beiden Fällen der Betriebsweg. Europäische Clouds lösen das Problem nur teilweise: In der ersten Ausschreibung nach dem Cloud Sovereignty Framework der EU-Kommission erreichte kein Anbieter die höchste Stufe SEAL-4.[25]
3. Wartung: Laut der Harvard-Studie entstehen 96 % des Werts von Open Source durch nur 5 % der Entwicklerinnen und Entwickler.[13] Viel verbreitete Software ruht also auf wenigen Schultern. Im März 2024 wurde in der Kompressionsbibliothek xz-utils eine Hintertür entdeckt, bewertet mit dem höchsten Schweregrad 10,0.[26] Wer Open Source einsetzt, übernimmt deshalb Verantwortung für die Pflege der Komponenten. Für Softwarehersteller ist das inzwischen Pflicht. Nach dem Cyber Resilience Act gilt als Hersteller, wer Produkte mit digitalen Elementen entwickelt oder entwickeln lässt und unter eigenem Namen in der EU vermarktet, eingebaute Open-Source-Komponenten eingeschlossen. Seit 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen binnen 24 Stunden als Frühwarnung melden, die übrigen Pflichten gelten ab 11. Dezember 2027.[27] Schweizer Hersteller, die in die EU liefern, sollten ihre Betroffenheit juristisch prüfen lassen.
Lock-in mit KI-Ablaufdatum
In Deutschland nutzten 2025 laut Statistischem Bundesamt 26 % der Unternehmen ab zehn Beschäftigten künstliche Intelligenz, bei Unternehmen ab 250 Beschäftigten waren es 57 %.[28] In Österreich lag der Anteil bei 30 %, zwei Jahre zuvor bei 11 %.[29]
In den Organisationen, die ich begleite, lief die Einführung meist pragmatisch: ein Anbieter, ein Modell, schnell produktiv. Mit der Zeit wandert dabei mehr zum Anbieter als die Daten. Prompts werden auf das Verhalten eines bestimmten Modells abgestimmt, Workflows auf seine Schnittstellen gebaut.
Dazu kommen kurze Lebenszyklen, deren Termine der Anbieter setzt. OpenAI hat die Termine selbst veröffentlicht: Die Version von GPT-5 vom August 2025 schaltet das Unternehmen am 11. Dezember 2026 in seiner Programmierschnittstelle ab.[30] Anthropic sagt für öffentliche Modelle mindestens 60 Tage Vorlauf vor einer Abschaltung zu.[31] Meist steht ein Nachfolger bereit. Den Zeitpunkt des Wechsels bestimmt trotzdem der Anbieter, und ein neues Modell beantwortet dieselben Prompts oft anders. Wechselfähig bleibt, wer seine Prompts in einem eigenen Verzeichnis pflegt und ein zweites Modell mit denselben Testaufgaben geprüft hat.
Ein Modell mit offenen Gewichten lässt sich dagegen so lange betreiben, wie die Organisation es braucht, sofern die Lizenz hält, was der Name verspricht. Die Open Source Initiative verlangt für Open-Source-KI neben Code und Gewichten auch ausreichende Informationen über die Trainingsdaten, und viele als offen vermarktete Modelle erfüllen das nicht.[32] Meta nennt Llama offen. Für die multimodalen Modelle von Llama 4 erhalten Unternehmen mit Hauptsitz in der EU trotzdem keine Nutzungsrechte.[33] Modelle unter Apache 2.0, wie mehrere von Mistral, kennen solche Einschränkungen nicht.[22]
Dazu kommt die Regulierung. Die Transparenzpflichten nach Art. 50 des EU AI Act greifen seit August 2026, teils mit Übergangsfristen bis Dezember 2026. Die Pflichten für Hochrisiko-Systeme nach Anhang III gelten ab 2. Dezember 2027.[34] Wer ein solches System betreibt, muss es gemäß der Betriebsanleitung des Anbieters einsetzen, durch Menschen beaufsichtigen lassen und die automatisch erzeugten Protokolle aufbewahren, soweit sie unter seiner Kontrolle stehen.[35] Das setzt voraus, dass die Organisation weiß, welches Modell in welcher Version arbeitet. Ein Modellwechsel, den der Anbieter vorgibt, kann damit zur Compliance-Frage werden. Der AI Act erfasst auch Anbieter aus der Schweiz, sobald sie KI-Systeme in der EU in Verkehr bringen oder deren Ergebnisse dort genutzt werden.[36]
Wem nützt was, und warum?
Mein Standpunkt: Keine Organisation sollte einen Anbieter, ein Sprachmodell oder ein Werkzeug so tief einbauen, dass sie es nicht mehr ersetzen kann. Abhängig ist, wer nicht wechseln kann. Deshalb halte ich einen anbieterunabhängigen, agnostischen Aufbau für den besten Weg, in dem jede Komponente austauschbar bleibt, auch die stärksten Cloud-Modelle.
Umsonst ist das nicht. Eine eigene Zwischenschicht zwischen Anwendung und Modell muss jemand bauen und betreiben, ein zweites Modell muss jemand testen, und manche Komfortfunktion eines Anbieters fällt weg. Nicht jeder Prozess rechtfertigt diesen Aufwand. Deshalb stelle ich vor jede Entscheidung eine Frage: Wem nützt was, und warum?
Eine Funktion, die vor allem die Wechselkosten erhöht, nützt dem Anbieter. Wer bei OpenAI seine Abläufe im Agent Builder und in gespeicherten Prompt-Vorlagen gebaut hat, muss bis 30. November 2026 umziehen, zu einem Termin, den er nicht gewählt hat.[30] Eine eigene Zwischenschicht nützt der Organisation, weil sie das Modell dahinter morgen tauschen kann.
Das Warum führt zur zweiten Frage: Braucht dieser Prozess maximale Leistung oder maximale Kontrolle? Für sensible Daten und kritische Prozesse setze ich auf Open Source und Systeme im eigenen Haus. Den Ein- und Ausschalter dafür möchte ich nicht in einem fremden Land oder bei einer fernen Organisation wissen. Den Tresor stellt man nicht in eine Mietwohnung. Für Textentwürfe, Recherchen oder die Auswertung öffentlich verfügbarer Informationen sind Cloud-Dienste und die leistungsstärksten Sprachmodelle dagegen oft die richtige Wahl. Daraus ergeben sich drei Fälle:
- Sensible Daten und kritische Prozesse, etwa Personal-, Gesundheits- und Kundendaten oder die Logik, die das eigene Geschäft unterscheidet: Open Source, betrieben im eigenen Haus oder bei einem Betreiber, der demselben Rechtsraum unterliegt wie die Organisation. Sie bestimmt dann selbst, wer einen Schlüssel bekommt.
- Standardaufgaben wie E-Mail, Office oder Buchhaltung: zukaufen, mit offenen Formaten, dokumentierten Schnittstellen und einem getesteten Exportweg.
- Leistungsintensive Aufgaben mit unkritischen Daten: die stärksten Cloud-Modelle, angebunden über eine eigene Zwischenschicht, damit sich das Modell jederzeit tauschen lässt.
Welche Ihrer Daten liegen heute in einer Mietwohnung, obwohl sie in den Tresor gehören?
Woran erkennen Sie, dass Ihre Organisation wechselfähig ist?
Vollständige Unabhängigkeit bietet derzeit kein Anbieter, auch kein europäischer. Das realistische Ziel für die meisten Organisationen heißt Wechselfähigkeit. Sie lässt sich an vier Merkmalen prüfen:
- Für jeden geschäftskritischen Dienst ist bekannt, welchem Rechtsraum der Anbieter unterliegt.
- Daten und Konfigurationen lassen sich in offenen Formaten exportieren, und das wurde mindestens einmal getestet.
- Für die wichtigsten Systeme gibt es eine geprüfte Alternative, bei KI ein zweites Modell, das mit denselben Aufgaben getestet wurde.
- Bekannte Abschalttermine und Vertragsfristen stehen im Kalender der Verantwortlichen.
Der Einstieg ist eine Inventur aller Software-, Cloud- und KI-Dienste, einschließlich der Werkzeuge, die Mitarbeitende auf eigene Faust nutzen. Bei KI-Diensten gehört die Modellversion mit auf die Liste. Anschließend bewerten Sie, welche Dienste den Betrieb innerhalb einer Woche lahmlegen würden, und prüfen für diese Rechtsraum, Exportweg und Alternative. Einen Anlass für Nachverhandlungen liefert der EU Data Act: Ab 12. Januar 2027 dürfen Cloud-Anbieter in der EU keine Wechselgebühren mehr verlangen.[37]
Nach meiner Erfahrung dauert die Bestandsaufnahme in einer kleineren Organisation wenige Tage. Einen Plan B aufzubauen und zu testen, braucht je nach Systemlandschaft einige Wochen. Die Liste mit Diensten, Terminen und Alternativen trägt danach jede weitere Entscheidung, vom Vertragsgespräch bis zur Architekturfrage.
Fazit: Wechselfähigkeit lässt sich vorbereiten
Für eine einzelne Organisation verdichtet sich digitale Souveränität auf eine Frage: Kann sie einen Dienst ersetzen, bevor jemand anderes die Entscheidung für sie trifft?
Die Wechselfähigkeit baut sie selbst auf, zuerst dort, wo ein Ausfall den größten Schaden anrichten würde. Open Source und europäische Anbieter erleichtern den Umzug, die Vorbereitung ersetzen sie nicht. Auch die österreichische Bundesregierung formuliert ihr Ziel pragmatisch: Staatssekretär Alexander Pröll spricht vom „klugen Mittelweg“.[38]
Der erste Schritt ist eine Frage an die eigene IT: Welcher Dienst würde unseren Betrieb in einer Woche lahmlegen, und wer hat dort außer uns einen Schlüssel?
Hinweise:
Wollen Sie sich mit Thomas Morawek über digitale Souveränität austauschen oder die ersten eigenen Schritte in diese Richtung angehen, dann vernetzten Sie sich mit ihm auf LinkedIn.
[1] AP, 15.05.2025: Trump’s sanctions on ICC’s chief prosecutor have halted tribunal’s work
[2] The Register, 18.02.2026: Microsoft asks UK Parliament to correct record
[3] Synergy Research, 24.07.2025: European Cloud Providers‘ Local Market Share
[4] Bitkom, 17.06.2026: Cloud Report 2026
[5] A1/Integral, 20.05.2026: A1 Business Studie 2026
[6] Erik Pipal, OeNB-Blog, 23.10.2025: Digitale Zahlungen in Europa: Warum wir mehr Eigenständigkeit und Wettbewerb brauchen
[7] Schweizerischer Bundesrat, 12.12.2025: Medienmitteilung zur Strategie Digitale Schweiz 2026
[8] Jon „maddog“ Hall, März 2026: Sovereignty
[9] 18 U.S.C. § 2713: Required preservation and disclosure of communications and records
[10] The Register, 25.07.2025: Microsoft admits it cannot guarantee data sovereignty
[11] never lost: Digitale Souveränität: Was der Begriff im KI-Zeitalter wirklich meint
[12] EU-Kommission, 12.01.2026: Call for evidence on open source digital ecosystems
[13] Hoffmann, Nagle, Zhou, Harvard Business School, 2024: The Value of Open Source Software
[14] HashiCorp, 10.08.2023: HashiCorp adopts Business Source License; Linux Foundation, 20.09.2023: Announcing OpenTofu
[15] Bitkom, 17.09.2025: Open Source Monitor 2025
[16] move-online, 08.12.2025: Open Source spart Millionen
[17] EU Open Source Observatory, 22.08.2025: Robert Koch Institute partners with ZenDiS
[18] The Document Foundation, August 2026: Why and how the Austrian military moved to LibreOffice, Teil 1 und Teil 2
[19] Schweizerische Bundeskanzlei: Open-Source-Software; datenrecht.ch: EMBAG für die Zentralverwaltung am 1. Januar 2024 in Kraft
[20] EU-Kommission, 03.06.2026: Commission boosts open and interoperable digital ecosystems
[21] Statistik Austria, Januar 2025: IKT-Fachkräfte in Unternehmen 2024
[22] Mistral AI: Models Overview
[23] Microsoft, 21.07.2026: Microsoft and Mistral expand strategic partnership
[24] Georg Kalus, european.cloud, 26.07.2026: Microsoft and Mistral
[25] EU-Kommission, 17.04.2026: Commission advances cloud sovereignty through strategic procurement
[26] NIST National Vulnerability Database: CVE-2024-3094
[27] Cyber Resilience Act, Verordnung (EU) 2024/2847: Artikel 71
[28] Statistisches Bundesamt: Unternehmen mit Nutzung von KI nach Beschäftigtengrößenklassen
[29] Statistik Austria, 24.06.2026: IKT-Einsatz in Unternehmen 2025
[30] OpenAI: API Deprecations
[31] Anthropic: Model Deprecations
[32] Open Source Initiative: Open Source AI Definition 1.0
[33] Meta: Llama 4 Acceptable Use Policy
[34] Verordnung (EU) 2024/1689 in der Fassung des Digital Omnibus, Überblick: Usercentrics
[35] EU AI Act: Artikel 26, Pflichten der Betreiber von Hochrisiko-KI-Systemen
[36] EU AI Act: Artikel 2
[37] EU Data Act, Verordnung (EU) 2023/2854: Artikel 29
[38] Bundeskanzleramt Österreich, 12.11.2025: Digitale Souveränität ist Sicherheitspolitik, Innovationspolitik und Demokratiepolitik
Wollen Sie Thomas Morawek unterstützen und über digitale Souveränität in der Praxis diskutieren? Dann teilen Sie diesen Beitrag auf Social Media oder in Ihrem Unternehmen.
Thomas Morawek
Online: LinkedIn
Im t2informatik Blog teilen wir Wissen und Erfahrungen mit Menschen in Organisationen. Und für genau diese Menschen entwickeln und modernisieren wir seit 2012 Software. Pragmatisch. ✔️ Persönlich. ✔️ Professionell. ✔️ Lernen Sie t2informatik als Entwicklungspartner kennen.