Schatten-IT: Wenn Mitarbeitende schneller sind als die IT
Inhaltsverzeichnis zum Aufklappen
Warum lassen sich die Probleme mit Verboten allein nicht lösen?
Wie können Unternehmen Schatten-IT pragmatisch prüfen?
Wann muss die Nutzung von Schatten-IT sofort gestoppt werden?
Was verrät Schatten-IT über die eigene Organisation
Wie können Führungskräfte dauerhaft für Transparenz sorgen?
Wenn die Frist am Freitagnachmittag drückt und das offizielle IT-Ticket seit drei Tagen auf „In Bearbeitung“ steht, suchen Mitarbeitende nach eigenen Lösungen. Ein privates Trello-Board organisiert die Aufgaben, ein kostenloses Online-Tool konvertiert die Präsentation ins PDF-Format und ein KI-Chatbot hilft bei der Formulierung eines Kundenangebots. Was zunächst nach Eigeninitiative aussieht, kann für das Unternehmen zum Sicherheitsproblem werden. Schatten-IT entsteht häufig dort, wo die vorhandenen Werkzeuge oder internen Prozesse den Anforderungen des Arbeitsalltags nicht gerecht werden. Wer sie verhindern will, muss deshalb auch verstehen, warum Mitarbeitende eigene Lösungen suchen.
Wie verbreitet das Problem inzwischen ist, zeigt eine Bitkom-Erhebung vom Oktober 2025. [1] In 25 Prozent der befragten Unternehmen werden private KI-Anwendungen nachweislich für berufliche Aufgaben eingesetzt. Weitere 17 Prozent gehen davon aus, dass dies geschieht. Gleichzeitig haben erst 23 Prozent der Unternehmen verbindliche Regeln für den Einsatz von KI aufgestellt. Die Zahlen beziehen sich zwar speziell auf generative KI, verdeutlichen aber ein grundsätzliches Problem: Neue Werkzeuge finden häufig schneller ihren Weg in den Arbeitsalltag, als Unternehmen deren Nutzung regeln können.
Warum entsteht Schatten-IT im Teamalltag?
Der wichtigste Antrieb für Schatten-IT ist meist der Wunsch, die eigene Arbeit möglichst gut zu erledigen. Wenn die freigegebene Software eine benötigte Funktion nicht bietet, eine Schnittstelle fehlt oder die interne Genehmigung zu lange dauert, suchen Mitarbeitende nach Alternativen. Cloud-Anwendungen machen ihnen das besonders leicht, weil viele Dienste innerhalb weniger Minuten eingerichtet werden können.
Dabei gibt es unterschiedliche Auslöser: Ein Projektteam benötigt bspw. ein digitales Whiteboard, weil der Kunde bereits damit arbeitet. Ein Fachbereich entwickelt eigene Excel-Makros, um wiederkehrende Aufgaben zu automatisieren. Andere Beschäftigte nutzen private KI-Zugänge, weil das Unternehmen noch keine freigegebene Anwendung bereitstellt.
Schatten-IT beschränkt sich deshalb keineswegs auf Programme, die heimlich installiert werden. Sie kann auch innerhalb bereits genehmigter Systeme entstehen. Dazu gehören etwa selbst entwickelte Automatisierungen, eigenständig eingerichtete Datenbanken oder komplexe Auswertungen, deren Funktionsweise nur einzelne Beschäftigte kennen.
Problematisch wird das spätestens dann, wenn solche Lösungen für wichtige Geschäftsprozesse unverzichtbar werden. Verlässt die verantwortliche Person das Unternehmen, fehlen möglicherweise Dokumentation, Zugriffsrechte oder das Wissen über technische Abhängigkeiten. Aus einer praktischen Arbeitserleichterung ist unbemerkt ein betriebliches Risiko entstanden.
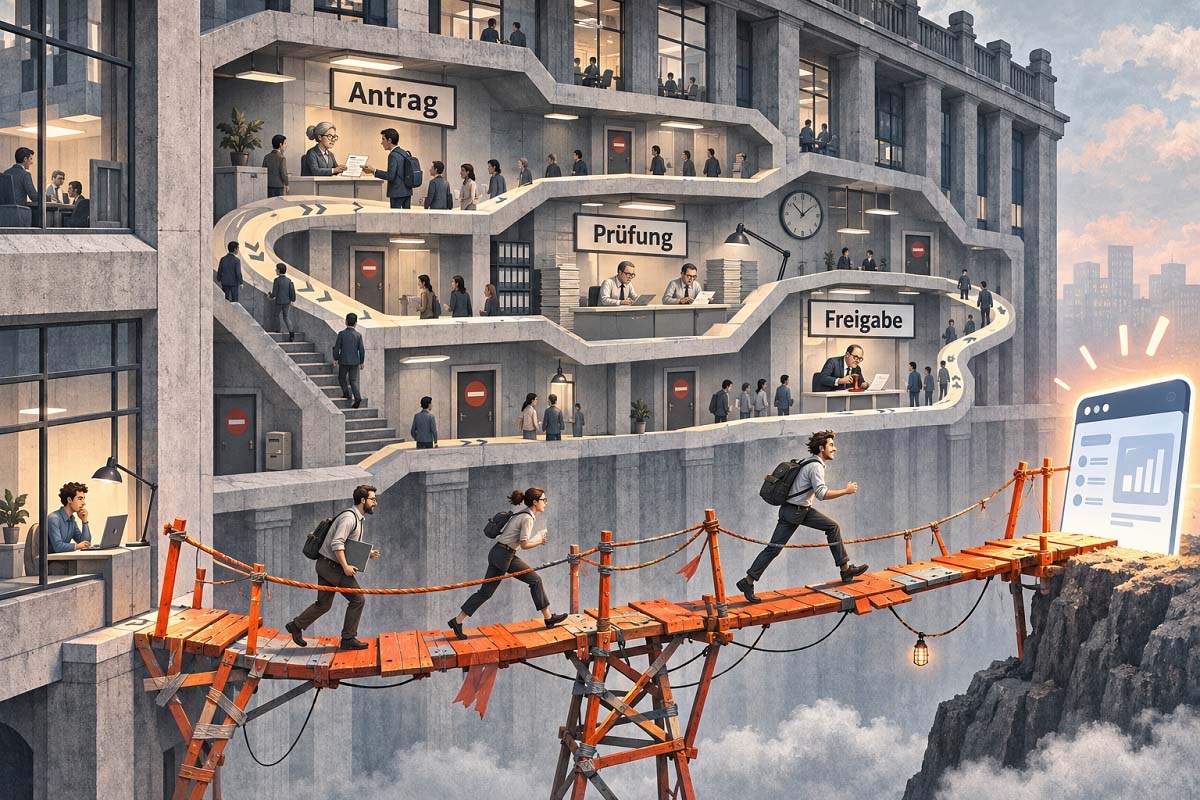
Abbildung: Schatten-IT – auch ein Spiegel des Unternehmens
Warum lassen sich die Probleme mit Verboten allein nicht lösen?
Unternehmen haben gute Gründe, den Einsatz von Software zu regulieren. Sie müssen personenbezogene Daten schützen, Geschäftsgeheimnisse sichern und gewährleisten, dass geschäftskritische Anwendungen zuverlässig funktionieren. Ohne entsprechende Vorgaben können unkontrollierte Cloud-Dienste, private Benutzerkonten oder unsichere Schnittstellen erhebliche Schäden verursachen.
Trotzdem lösen pauschale Verbote das zugrunde liegende Problem häufig nicht. Wenn ein Team eine bestimmte Anwendung benötigt, die offizielle Alternative aber fehlt oder ungeeignet ist, bleibt der Handlungsdruck bestehen. Mitarbeitende können dann versucht sein, auf private Geräte oder Konten auszuweichen. Für die zuständigen IT-Verantwortlichen wird es dadurch noch schwieriger, Risiken zu erkennen.
Ein Verbot kann also notwendig sein, ohne als alleinige Maßnahme auszureichen. Entscheidend ist, ob das Unternehmen gleichzeitig eine praktikable Lösung für den eigentlichen Bedarf anbietet.
Führungskräfte sollten dabei eine unbequeme Frage zulassen: Welche Bedingungen haben dazu geführt, dass unsere Mitarbeitenden überhaupt nach einer eigenen Lösung suchen mussten? Vielleicht sind die Genehmigungswege zu lang, bestehende Anwendungen zu kompliziert oder einzelne Anforderungen bislang nicht berücksichtigt worden. Solange diese Ursachen bestehen bleiben, werden ähnliche Probleme erneut auftreten.
Wie können Unternehmen Schatten-IT pragmatisch prüfen?
Ein möglicher Ansatz ist ein vereinfachter Freigabeprozess, der den tatsächlichen Bedarf der Beschäftigten aufgreift und eine schnelle erste Entscheidung ermöglicht. Dafür müssen die Zuständigkeiten zwischen Fachbereich, IT und gegebenenfalls Informationssicherheit oder Datenschutz klar geregelt sein.
Der Prozess sollte möglichst einfach beginnen. Beschäftigte brauchen eine Möglichkeit, verwendete oder gewünschte Werkzeuge offenzulegen, ohne einen aufwendigen Antrag ausfüllen zu müssen. Gleichzeitig muss gewährleistet bleiben, dass Anwendungen mit erheblichen Risiken nicht ungeprüft eingesetzt werden.
Schritt 1: Schatten-IT offen erfassen
Am Anfang steht eine Bestandsaufnahme. Führungskräfte können ihre Teams dazu auffordern, regelmäßig verwendete Zusatzprogramme, Cloud-Dienste, Browser-Erweiterungen und KI-Anwendungen zu benennen. Dabei sollte der Nutzen im Vordergrund stehen, damit aus dem Gespräch keine Suche nach Regelverstößen wird.
Für eine erste Erfassung reichen wenige Angaben:
- Welches Werkzeug wird verwendet und welches konkrete Problem löst es?
- Welche Daten werden darin verarbeitet, gespeichert oder übertragen?
- Wer nutzt die Anwendung und welche Benutzerkonten kommen zum Einsatz?
- Gibt es bereits ein offiziell freigegebenes Werkzeug für denselben Zweck?
Wichtig ist ein offener Umgang mit den Ergebnissen. Wer nachvollziehbare Arbeitsbedürfnisse offenlegt, sollte zunächst Unterstützung bei der Suche nach einer sicheren Lösung erhalten. Das schließt Konsequenzen bei vorsätzlichen oder schwerwiegenden Verstößen gegen Sicherheitsvorgaben nicht grundsätzlich aus.
Schritt 2: Innerhalb von 48 Stunden eine erste Risikobewertung vornehmen
Eine schnelle Rückmeldung ist wichtig, damit Mitarbeitende nicht erneut auf eigene Faust handeln. Unternehmen könnten sich deshalb vornehmen, innerhalb von zwei Werktagen eine erste Entscheidung zu treffen. Diese Frist ist ein organisatorischer Vorschlag und keine allgemeingültige Vorgabe für eine vollständige Softwarefreigabe.
Innerhalb dieser Zeit sollten die zuständigen Stellen entscheiden, wie es weitergeht:
- Erfüllt die Anwendung die notwendigen Anforderungen, ist eine Freigabe für den vorgesehenen Einsatzzweck möglich.
- Müssen Sicherheitsfragen, Datenschutzanforderungen oder vertragliche Bedingungen noch geklärt werden, ist eine weitere Prüfung erforderlich. Bis dahin bleibt die Nutzung auf bereits ausdrücklich erlaubte Zwecke beschränkt.
- Weist die Anwendung erhebliche Risiken auf oder verstößt gegen verbindliche Vorgaben, ist eine Nutzung nicht zulässig. In diesem Fall benötigt das Team eine geeignete Alternative.
Eine solche Erstentscheidung lässt sich vergleichsweise schnell organisieren. Die anschließende Prüfung kann je nach Anwendung allerdings deutlich mehr Zeit beanspruchen.
Besonders bei Cloud-Diensten und KI-Anwendungen muss geklärt werden, welche Daten verarbeitet werden, wer darauf zugreifen kann und welche vertraglichen Bedingungen gelten. Dazu gehören gegebenenfalls ein Vertrag zur Auftragsverarbeitung, geeignete technische Schutzmaßnahmen und die rechtlichen Voraussetzungen für internationale Datenübermittlungen. [2]
Ein Serverstandort innerhalb der EU allein garantiert noch keine Datenschutzkonformität. Umgekehrt können Datenübermittlungen in Drittländer unter bestimmten Voraussetzungen zulässig sein, etwa bei einem Angemessenheitsbeschluss oder geeigneten Garantien wie Standardvertragsklauseln. Die konkrete Bewertung gehört zu den dafür zuständigen Fachstellen.
Schritt 3: Geeignete Lösungen offiziell freigeben
Besteht eine Anwendung die erforderlichen Prüfungen, kann sie in den regulären Softwarebestand aufgenommen werden. Dabei genügt es nicht, die bisherige Nutzung nachträglich zu erlauben. Für einen zuverlässigen Betrieb müssen Zuständigkeiten, Zugriffsrechte und gegebenenfalls die Verwaltung der Benutzerkonten geklärt werden.
Private Einzelkonten sollten, wo erforderlich, durch zentral verwaltete Unternehmenszugänge ersetzt werden. Außerdem braucht es verständliche Regeln, welche Informationen verarbeitet werden dürfen und für welche Aufgaben die Software freigegeben ist. Bspw. könnte eine KI-Anwendung für die Überarbeitung allgemeiner Texte erlaubt sein, während die Verarbeitung vertraulicher Kundeninformationen ausdrücklich ausgeschlossen bleibt. Solche Grenzen helfen den Beschäftigten, die Anwendung im Alltag sicher einzusetzen.
Fällt ein Werkzeug durch die Prüfung, sollte das Unternehmen den ursprünglichen Bedarf dennoch bearbeiten. Eine Ablehnung ist leichter nachvollziehbar, wenn eine geeignete Alternative angeboten oder gemeinsam entwickelt wird.
Wann muss die Nutzung von Schatten-IT sofort gestoppt werden?
Ein pragmatischer Umgang bedeutet keineswegs, jede Anwendung zunächst zu dulden. Es gibt Situationen, in denen Führungskräfte umgehend eingreifen und die zuständigen Stellen einschalten müssen. Das gilt insbesondere, wenn:
- vertrauliche Kundeninformationen oder personenbezogene Daten ohne ausreichende Schutzmaßnahmen an externe Dienste übertragen werden,
- private Benutzerkonten unkontrollierten Zugriff auf geschäftskritische Systeme ermöglichen,
- Geschäftsgeheimnisse in KI-Anwendungen verarbeitet werden, obwohl deren weitere Verwendung oder Schutz nicht ausreichend geklärt ist,
- Programme oder Browser-Erweiterungen weitreichende Zugriffsrechte verlangen und dadurch Sicherheitsvorgaben umgehen,
- wesentliche Geschäftsprozesse von nicht dokumentierten Anwendungen oder einzelnen privaten Zugängen abhängig sind und dadurch erhebliche Risiken entstehen.
Wie dringend eingegriffen werden muss, hängt vom jeweiligen Risiko ab. In kritischen Fällen ist die weitere Nutzung sofort zu unterbinden. Besteht der Verdacht, dass bereits Daten unzulässig offengelegt oder Systeme kompromittiert wurden, müssen die vorgesehenen Melde- und Sicherheitsprozesse greifen.
Für Führungskräfte bedeutet dies allerdings nicht, dass sie komplexe Datenschutz- oder Sicherheitsbewertungen selbst durchführen sollen. Ihre Aufgabe besteht darin, Risiken zu erkennen, die richtigen Stellen einzubeziehen und dafür zu sorgen, dass vereinbarte Maßnahmen umgesetzt werden.
Was verrät Schatten-IT über die eigene Organisation?
Wer Schatten-IT ausschließlich als Sicherheitsproblem betrachtet, übersieht eine wichtige Information: Die Nutzung inoffizieller Werkzeuge kann zeigen, an welchen Stellen die offiziell vorgesehenen Arbeitsmittel oder Prozesse den tatsächlichen Anforderungen nicht entsprechen.
Angenommen, eine Abteilung verwendet seit Monaten eine externe Projektmanagement-Anwendung, obwohl das Unternehmen bereits eine zentrale Lösung bereitstellt. Die naheliegende Reaktion wäre, das zusätzliche Werkzeug zu untersagen und auf die vorhandene Software zu verweisen. Damit wäre die Sicherheitsfrage möglicherweise geklärt, aber noch lange nicht die Ursache.
Vielleicht fehlen der zentralen Anwendung wichtige Funktionen. Möglicherweise kennen die Beschäftigten vorhandene Möglichkeiten nicht oder benötigen für die Zusammenarbeit mit externen Partnern andere Zugriffsrechte. Auch eine unzureichende Einführung der bestehenden Software kann dazu führen, dass Teams eigene Wege gehen.
Solche Hinweise sind für die Unternehmensführung wertvoll. Sie können zeigen, wo Investitionen in Software ihren erwarteten Nutzen nicht erreichen, Arbeitsabläufe unnötig kompliziert geworden sind oder Entscheidungen zu weit von den Anforderungen der Fachbereiche entfernt getroffen werden.
Das bedeutet allerdings nicht, dass jede inoffizielle Anwendung einen berechtigten Bedarf erfüllt. Manche Werkzeuge werden allein aus Gewohnheit verwendet, andere lösen Probleme, die mit der vorhandenen Software ebenso gut bearbeitet werden könnten. Genau deshalb sollten Führungskräfte nach dem konkreten Nutzen fragen, bevor sie über weitere Maßnahmen entscheiden.
Schatten-IT sichtbar zu machen, ist damit auch eine Gelegenheit, die eigenen Arbeitsbedingungen zu überprüfen. Das Unternehmen kann aus den Erfahrungen seiner Mitarbeitenden lernen und gleichzeitig verhindern, dass technische Lösungen ohne ausreichende Kontrolle entstehen.
Wie können Führungskräfte dauerhaft für Transparenz sorgen?
Ein einmaliger Software-Check wird das Problem nicht dauerhaft lösen. Neue Anwendungen kommen hinzu, bestehende Werkzeuge verändern sich und mit neuen Aufgaben entstehen weitere Anforderungen. Deshalb sollte die Frage nach benötigten und tatsächlich verwendeten Anwendungen regelmäßig Teil der Zusammenarbeit zwischen Fachbereichen und IT sein.
Führungskräfte können damit beginnen, im nächsten Teamgespräch nach den drei inoffiziellen Werkzeugen zu fragen, die den Arbeitsalltag derzeit am stärksten erleichtern. Anschließend lässt sich gemeinsam prüfen, welchen Nutzen diese Anwendungen bieten, welche Risiken entstehen und ob es bereits freigegebene Alternativen gibt.
Entscheidend ist, was danach geschieht. Wenn Beschäftigte ihre Arbeitsmittel offenlegen, sollte daraus eine nachvollziehbare Entscheidung entstehen. Bleiben Rückmeldungen aus oder verschwinden Anfragen über Wochen in internen Abstimmungen, wird die Bereitschaft zur Offenheit vermutlich wieder sinken.
Ein Unternehmen, das innerhalb von zwei Werktagen eine verbindliche erste Rückmeldung ermöglicht, signalisiert zumindest, dass es den Bedarf seiner Teams ernst nimmt. Ob die tatsächliche Freigabe länger dauert, ist dann leichter zu vermitteln.
Langfristig sollte die Zahl der gemeldeten Schatten-IT-Anwendungen deshalb auch nicht vorschnell als Zeichen schlechter IT-Governance interpretiert werden. Eine steigende Zahl kann zunächst bedeuten, dass Beschäftigte offener mit ihren Werkzeugen umgehen. Interessanter ist, welche Ursachen sichtbar werden, wie schnell das Unternehmen reagiert und wie viele wiederkehrende Probleme sich dadurch beheben lassen.
Hinweise:
Interessieren Sie sich für weitere Perspektiven auf die digitale Arbeitswelt und andere aktuelle Themen? Dann lohnt sich ein Blick auf newsbaron, ein deutschsprachiges Online-Magazin mit Nachrichten, Ratgebern und Beiträgen zu Technologie, Wirtschaft und Alltag.
[1] Bitkom: Beschäftigte nutzen vermehrt Schatten-KI. Presseinformation vom 21. Oktober 2025 auf Basis einer Befragung von 604 Unternehmen ab 20 Beschäftigten.
[2] Europäischer Datenschutzausschuss: Standardvertragsklauseln – Informationen zu rechtlichen Garantien bei internationalen Datenübermittlungen.
Hier finden Sie weitere Informationen über Schatten-IT inklusive Beispiele, Gründe und Auswirkungen.
Wollen Sie Udo Schluhmeier unterstützen und über Schatten-IT diskutieren? Dann teilen Sie diesen Beitrag auf Social Media oder in Ihrem Unternehmen.
Udo Schluhmeier
Udo Schluhmeier ist Redakteur bei newsbaron. Er schreibt praxisnahe Beiträge über die digitale Arbeitswelt, Künstliche Intelligenz im Berufsalltag, Digital Business, Start-ups sowie IT- und Technikthemen.
Sein Anspruch ist es, komplexe Entwicklungen verständlich einzuordnen und Leserinnen und Lesern konkrete, alltagstaugliche Orientierung zu geben. Dabei verbindet er aktuelle Themen mit einem klaren Blick auf ihre praktische Bedeutung für Unternehmen, Teams und Selbstständige.
Im t2informatik Blog teilen wir Wissen und Erfahrungen mit Menschen in Organisationen. Und für genau diese Menschen entwickeln und modernisieren wir seit 2012 Software. Pragmatisch. ✔️ Persönlich. ✔️ Professionell. ✔️ Lernen Sie t2informatik als Entwicklungspartner kennen.